Perché Synthelion?
Ogni token inviato a un modello costa denaro e tempo. Synthelion rimuove le parole che non portano significato — articoli, preposizioni, congiunzioni, verbi ausiliari — e riduce le parole flesse alla loro forma base. Il modello riceve la stessa identica informazione, senza l'impacchettamento grammaticale.
Zero ML di default
Le pipeline di compressione core e PrivacyGuard sono euristiche deterministiche — liste di parole curate, BM25, TF-IDF, validatori regex + checksum. Nessuna chiamata di rete, nulla da scaricare per iniziare.
50+ lingue pronte all'uso
Nessuna configurazione per lingua. La lingua viene rilevata automaticamente, oppure si può passare un codice ISO 639-3 esplicito.
Routing basato sul contenuto
JSON, HTML, diff git, log, codice e prosa ricevono ciascuno una strategia di compressione dedicata, con una guardia anti-espansione universale così l'output non è mai più grande dell'input.
Adattivo per design
La compressione si intensifica per input più grandi, i risultati sono cachati per hash del contenuto, e le chiamate ripetute vengono confrontate come diff invece di essere reinviate per intero.
Attento alla sicurezza
Testo a forma di credenziale (chiavi API, token, blocchi PEM) viene oscurato prima ancora di essere persistito su disco; i comandi distruttivi vengono segnalati prima che la compressione possa offuscarli.
Nativo MCP
46 strumenti, annotati readOnlyHint dove sicuro per chiamate parallele, più adapter di prima classe per OpenAI/LangChain/CrewAI/Claude e una API Python semplice.
Oltre ogni concorrente che abbiamo analizzato, Synthelion è l'unica libreria che gestisce sicurezza e ottimizzazione dei token end-to-end, in un unico pacchetto — costruita su anni di lavoro sulla suite Caveman C#.
Motore di compressione e livelli
Tutti i livelli sono additivi — un livello precedente non viene mai rimosso o sostituito quando ne esce uno nuovo. Le particelle di negazione ("non"/"not"/"ne...pas"/"no"/"nicht"/"não"/"不") sono sempre protette a ogni livello, in ogni lingua, perché eliminare una negazione non costa solo fluidità — inverte il significato.
| LivelloCosa rimuoveRisparmio tipico | ||
light | Parole vuote (articoli, preposizioni, congiunzioni…) | 25–55% |
semantic | Parole vuote + lemmatizzazione alla forma base | 30–55% |
aggressive | Tutto quanto sopra + verbi generici e aggettivi descrittivi | 35–75% |
statistical | Punteggio TF-IDF delle parole — mantiene quelle sopra la mediana di rilevanza del prompt | 40–65% |
syntactic | Potatura basata su regole, mantiene la "colla" grammaticale solo dove tocca una parola sopravvissuta | 45–70% |
synthelionml | Classificatore keep/drop appreso per token — ricade su syntactic se il checkpoint non è installato | ≥65% |
Il livello di default è semantic. Il routing basato sul contenuto rileva automaticamente JSON, codice, SQL, HTML, diff git e log, inviando ciascuno a un compressore dedicato che preserva la struttura invece dei filtri a livello di parola sopra descritti — un payload JSON mantiene ogni graffa e virgoletta; un paragrafo di prosa riceve il trattamento linguistico completo.
SynthelionML opzionale, offline, CPU
Un complemento appreso al compressore basato su regole: un piccolo transformer encoder (~10M parametri, 2 layer, d=128) addestrato con self-distillation su corpora Wikipedia in 39 lingue. Il compressore AGGRESSIVE basato su regole fornisce le etichette keep/drop di verità, e l'encoder impara a generalizzare oltre le regole semplici osservando il contesto circostante.
Completamente offline, solo CPU
Nessuna GPU richiesta. Il checkpoint viene distribuito via Hugging Face e scaricato una sola volta in ~/.synthelion/, mai a ogni esecuzione.
Fallback controllato
Se il checkpoint non è installato, il livello synthelionml ricade silenziosamente su syntactic invece di fallire.
Privacy e sicurezza — PrivacyGuard
Ogni prompt viene scansionato alla ricerca di informazioni personali e sensibili prima che raggiunga il modello — automaticamente, offline, di default. I valori rilevati vengono sostituiti con placeholder tipizzati ([PG_1], [PG_2]...) e ripristinati in modo trasparente quando arriva la risposta del modello, così il modello non vede mai i valori reali ma il tuo codice li riceve comunque.
Il livello core è regex + validazione algoritmica del checksum (Luhn per le carte di credito, ISO 7064 mod-97 per IBAN, e circa 30 checksum di codici fiscali/identificativi nazionali specifici per paese) — deliberatamente a zero ML, così non indovina mai. Un numero nudo di 11 cifre nella prosa non viene mai trattato come un codice identificativo nazionale a meno che il checksum non sia valido e ci sia una parola chiave di contesto nelle vicinanze.
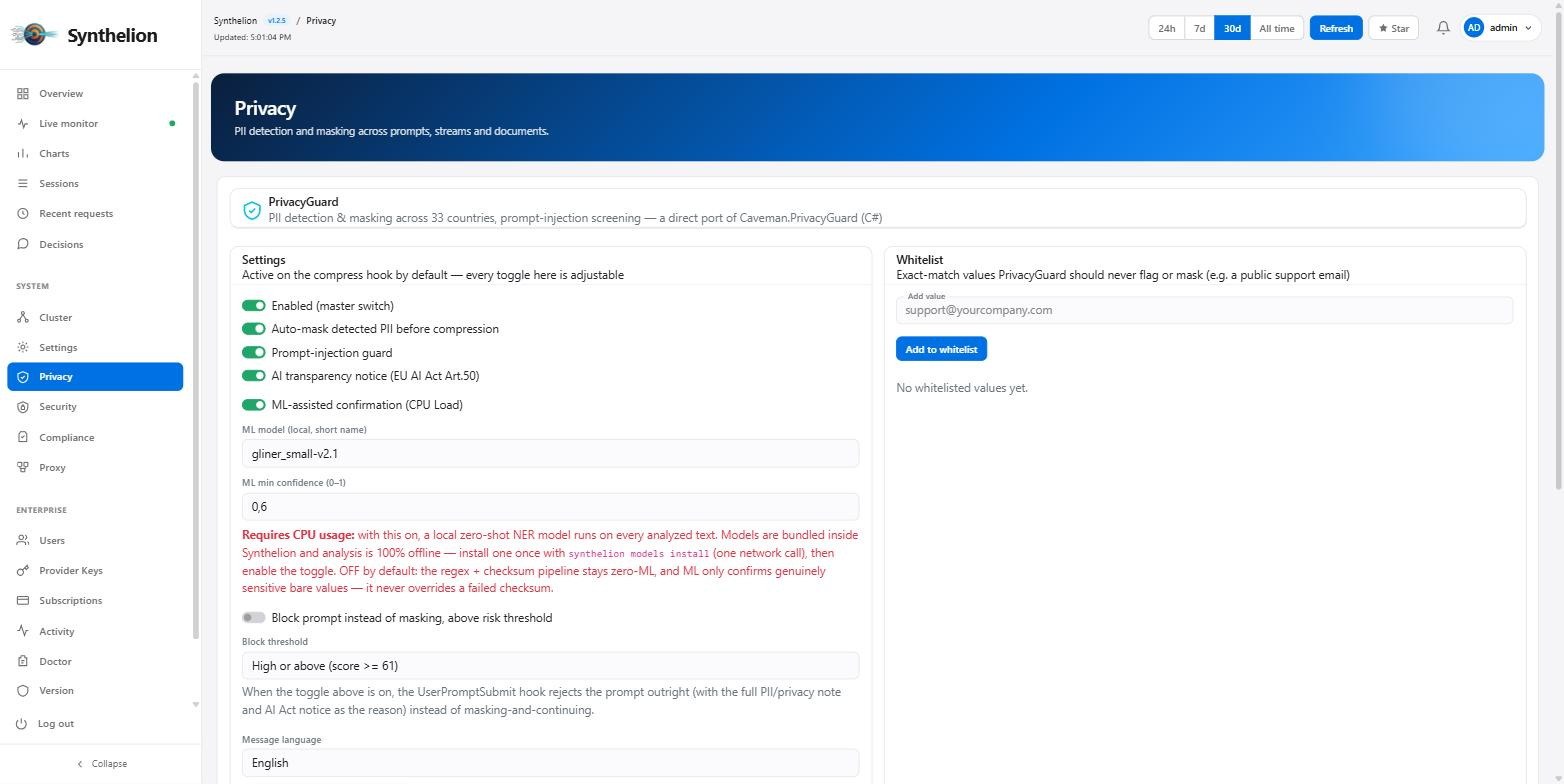
 La pagina Privacy della dashboard: interruttore principale, mascheramento automatico, guardia anti prompt-injection, whitelist, e un tester live.
PrivacyGuardML opzionale, offline, CPU, modello nostro
Un livello opzionale di conferma assistita da ML per chi ha bisogno di maggiore recall su valori sensibili nudi genuini — un numero di telefono in una riga di log, un IBAN nell'intestazione di un foglio di calcolo — che compaiono senza una parola chiave di contesto nelle vicinanze. Il modello è nostro, non un download di terze parti.
Stessa filosofia di self-distillation di SynthelionML: addestrato su valori PII sintetici generati dai validatori di checksum e dai pattern delle regole di Synthelion stesso, inseriti in frasi multilingue reali in 39 lingue. Un checksum algoritmico fallito veta comunque il rilevamento a prescindere da cosa dica il modello — l'ML recupera solo il recall che il rigido filtro di contesto sacrifica di proposito, non introduce mai un falso positivo che il validatore rifiuterebbe.
16 categorie coperte
Ogni categoria di regola PrivacyGuard ha un percorso di conferma ML — telefono, email, carta di credito, IBAN, codici fiscali/identificativi nazionali, previdenza sociale, GPS, targhe veicoli, badge dipendenti, identificativi aziendali, credenziali, handle social, numeri di pratica legale, codici di prenotazione, indicatori di minore età.
Piccolo, veloce, offline
Transformer encoder da ~5M parametri, solo CPU, scaricato una sola volta da Hugging Face in ~/.synthelion/.
EnterpriseGuard firewall DLP in uscita
Un firewall rigido blocca-o-consenti, distinto da PrivacyGuard (maschera-e-continua): per i segreti aziendali che non hanno una forma oscurata sicura — credenziali cloud/database/FTP/git, chiavi private, dump massivi di .env — più "zone di sicurezza" di file definite dall'utente che un agente non deve mai poter leggere nel proprio contesto.
Scansione dei contenuti
Credenziali AWS/Azure/GCP, stringhe di connessione DB, chiavi PEM, token GitHub/Slack/Bearer, dump massivi di .env — sempre bloccati, mai mascherati.
Zone di sicurezza dei file
Pattern glob che un agente non deve mai leggere, applicati prima della lettura tramite un hook di tipo PreToolUse. Default sensati già bloccati (.env, chiavi SSH/PEM, kubeconfig, ...).
SSRF / uscita verso metadata cloud
Un URL fetch/webhook diretto verso un endpoint di metadata cloud o un indirizzo privato viene vietato allo stesso modo di un percorso di file bloccato.
Comandi shell distruttivi
rm -rf, drop table, git push --force — bloccati direttamente, non solo segnalati come consultivi.
Policy per singolo client
Registra un client per IP o MAC con i propri percorsi protetti aggiuntivi — un client mai visto prima viene auto-scoperto e registrato disabilitato finché un amministratore non lo esamina.
Log di audit, non un archivio dati
Un log JSONL cross-processo registra categoria/regola/sorgente/timestamp — mai il testo o il percorso che ha innescato il blocco.
Guardrail per agenti motore di policy per tipo di agente
EnterpriseGuard chiede "è vietato per chiunque?" — questo chiede la domanda più specifica che interessa davvero a una policy: "è accettabile per questo tipo di agente?" Sette profili, ciascuno impilato su una base applicata a ogni agente: base, dev, support, rag, data, ops, browser.
Tre cose che non esistono altrove in Synthelion
Gating — un terzo esito
Accanto a consenti e blocca: un force push, terraform apply, una concessione IAM, un rimborso oltre il tetto — tutti legittimi, tutti bisognosi di un sì umano. Una chiamata gated viene rifiutata con la sua motivazione, mai consentita silenziosamente.
Interruzione della catena
Alcuni attacchi sono invisibili chiamata per chiamata — leggere qualcosa di privato, poi inviarlo all'esterno. L'interruttore correla le due cose all'interno di una sessione e taglia l'uscita, usando un file append-only per funzionare tra processi diversi.
Delega invece di reimplementare: credenziali e percorsi protetti vanno a EnterpriseGuard, SSRF a ssrf_guard, cicli fuori controllo a loop_guard, PII a PrivacyGuard, tetti di spesa al tracker di budget del proxy.
Motore di conformità IA
Un cancello di governance davanti a ogni guardia sopra descritta. È un livello di aggregazione — il rilevamento esiste già altrove; ciò che è nuovo è tutto quello di cui una funzione di conformità ha bisogno e che nessuna singola guardia può fornire da sola.
Un unico registro di regole
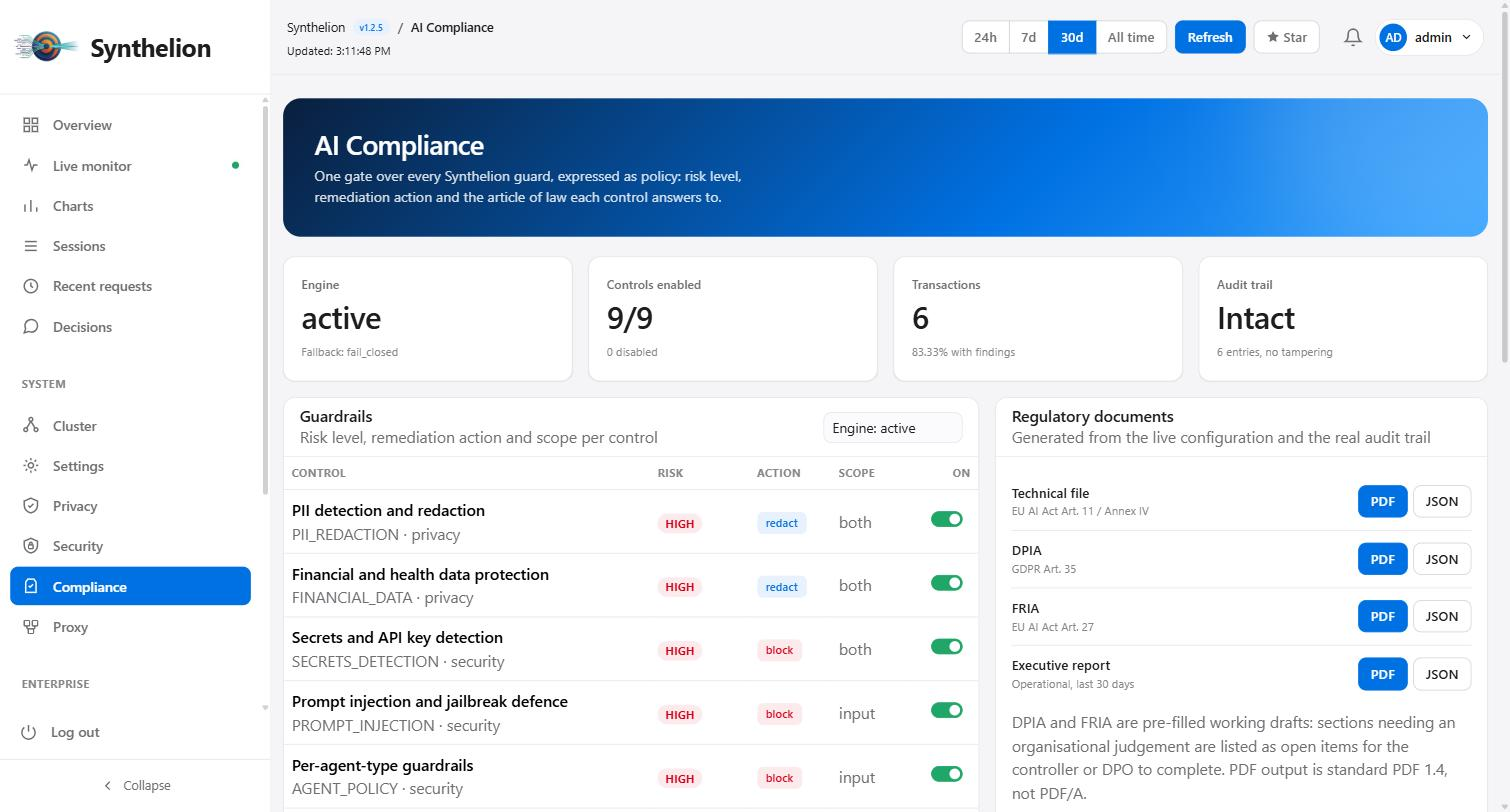
19 controlli, ciascuno con un livello di rischio, un'azione di rimedio (blocca/oscura/avvisa/solo-log), un ambito input/output e un interruttore on/off — collegato alla guardia che lo implementa.
Matrice di tracciabilità
Ogni controllo mappato all'articolo di legge che soddisfa, generata dalla configurazione live — spegni un controllo e il suo obbligo appare scoperto, invece di continuare a sembrare rispettato sulla carta.
Registro di audit a prova di manomissione
Ogni voce include l'hash di quella precedente; una voce modificata o rimossa spezza ogni collegamento successivo. Memorizza un'impronta SHA-256 di ogni payload, mai il prompt o la risposta.
Tre stati del motore
active applica; staging valuta e registra ogni regola senza mai bloccare o riscrivere, così una policy si misura sul traffico reale prima di iniziare a rifiutare chiamate; inactive è spento.
Le normative coperte
| NormativaCosa copriamo | |
| EU AI Act (Reg. 2024/1689) | Governance dei dati per sistemi ad alto rischio (Art. 10), supervisione umana (Art. 14), accuratezza/robustezza/cybersecurity (Art. 15), trasparenza verso i deployer (Art. 13), obblighi di trasparenza (Art. 50), marcatura dei contenuti generati (Art. 50(2)), obblighi GPAI sul diritto d'autore (Art. 53), pratiche vietate (Art. 5), fascicolo tecnico (Allegato IV) |
| GDPR (Reg. 2016/679) | Minimizzazione dei dati (Art. 5(1)(c)), privacy by design/by default (Art. 25), categorie particolari di dati (Art. 9), trasferimenti extra-UE (Capo V), DPIA (Art. 35) |
| NIS 2 / DORA | Misure tecniche di gestione del rischio cyber (Art. 21) |
| ISO/IEC 42001 | Protezione delle informazioni di autenticazione (A.8) |
| PCI-DSS | Protezione dei dati delle carte di pagamento |
| DSA (Reg. 2022/2065) | Mitigazione del rischio sistemico per contenuti dannosi (Art. 34) |
I 19 controlli, per categoria
Privacy
Rilevamento e mascheramento PII, dati finanziari e sanitari (PCI-DSS/Art. 9), dati sanitari clinici (PHI), controllo di trasferimento extra-UE / residenza dei dati.
Sicurezza
Rilevamento segreti/chiavi API, difesa da prompt injection e jailbreak, guardrail per tipo di agente, comandi distruttivi, doppio controllo a forma di credenziale, scansione di vulnerabilità nel codice generato.
Sicurezza dei contenuti
Filtro tossicità e incitamento all'odio, screening di attività pericolose/illegali.
Trasparenza
Informativa sull'interazione con un sistema automatizzato, marcatura leggibile da macchina dei contenuti generati dall'IA.
Qualità
Sanificazione dell'output, rilevamento di allucinazioni/fattualità, screening del copyright, provenienza dei dati e citazione delle fonti RAG.
Personalizzato
Regole regex e a parole chiave definite dall'amministratore, unite al registro al caricamento della configurazione.
I quattro documenti generabili — JSON e PDF
| DocumentoRiferimento normativoCosa contiene | ||
| Fascicolo tecnico | AI Act Art. 11 / Allegato IV | Descrizione del sistema, dei controlli attivi e del loro stato, registro delle istruzioni di sistema con versioning |
| DPIA | GDPR Art. 35 | Valutazione d'impatto sulla protezione dei dati, bozza precompilata con le sezioni che richiedono giudizio organizzativo lasciate come voci aperte esplicite |
| FRIA | AI Act Art. 27 | Valutazione d'impatto sui diritti fondamentali, stessa logica di bozza precompilata della DPIA |
| Report esecutivo | — | Report periodico su controlli, blocchi ed eventi, generato dalla configurazione e dal registro di audit live |
Il generatore di PDF è senza dipendenze esterne, scritto da zero dentro Synthelion — emette PDF 1.4 valido con impaginazione automatica, tabelle, grafici a barre e il marchio Synthelion, e traslittera i caratteri fuori WinAnsi invece di scartarli. Non è PDF/A: la conformità archivistica richiederebbe anche font incorporati, un pacchetto XMP e un output intent, e dichiararla senza questi elementi sarebbe falso.
 La pagina Compliance: livello di rischio, azione di rimedio e ambito per ogni controllo, con la matrice di tracciabilità live.
Proxy locale — qualsiasi agente, qualsiasi provider
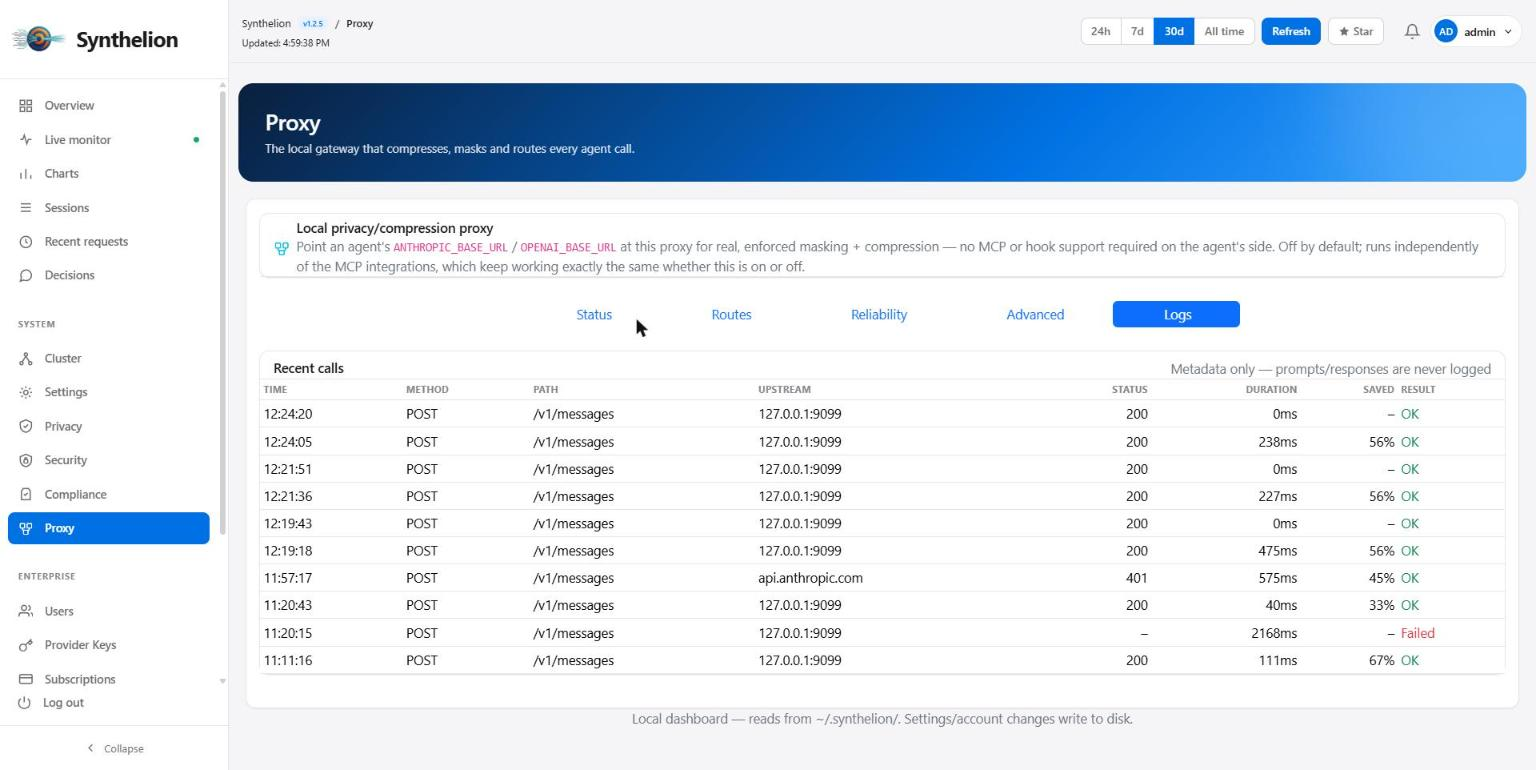
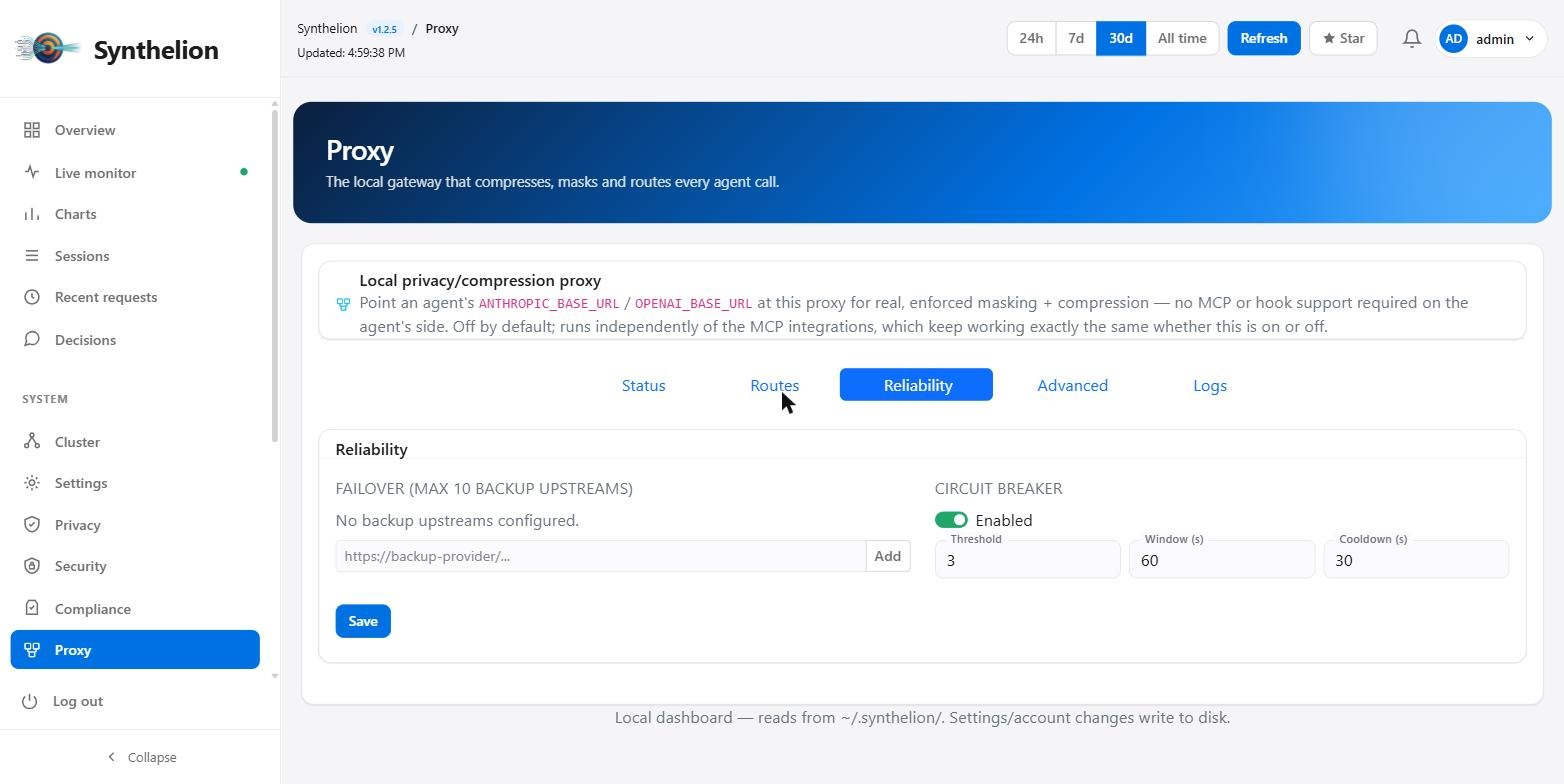
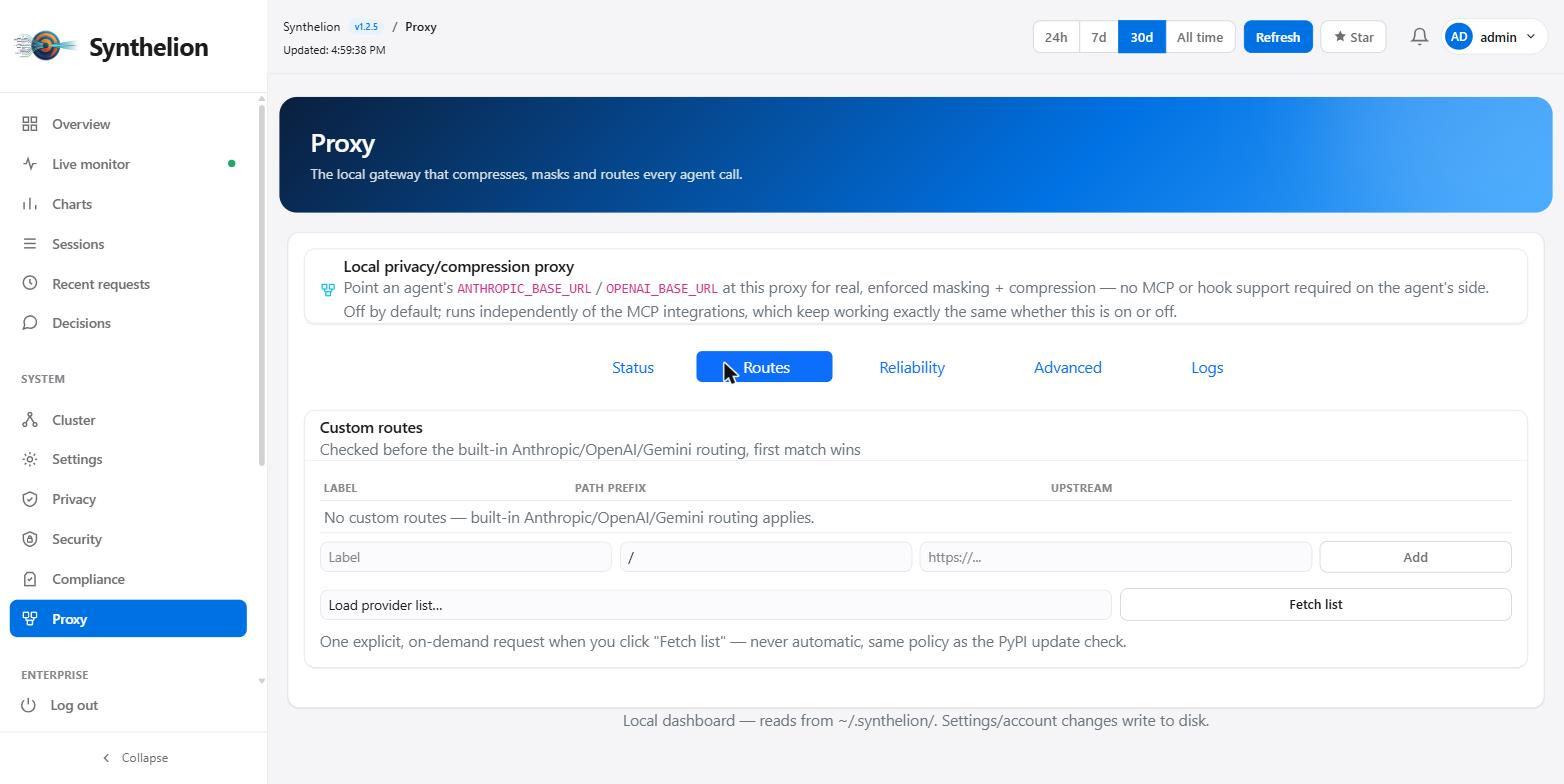
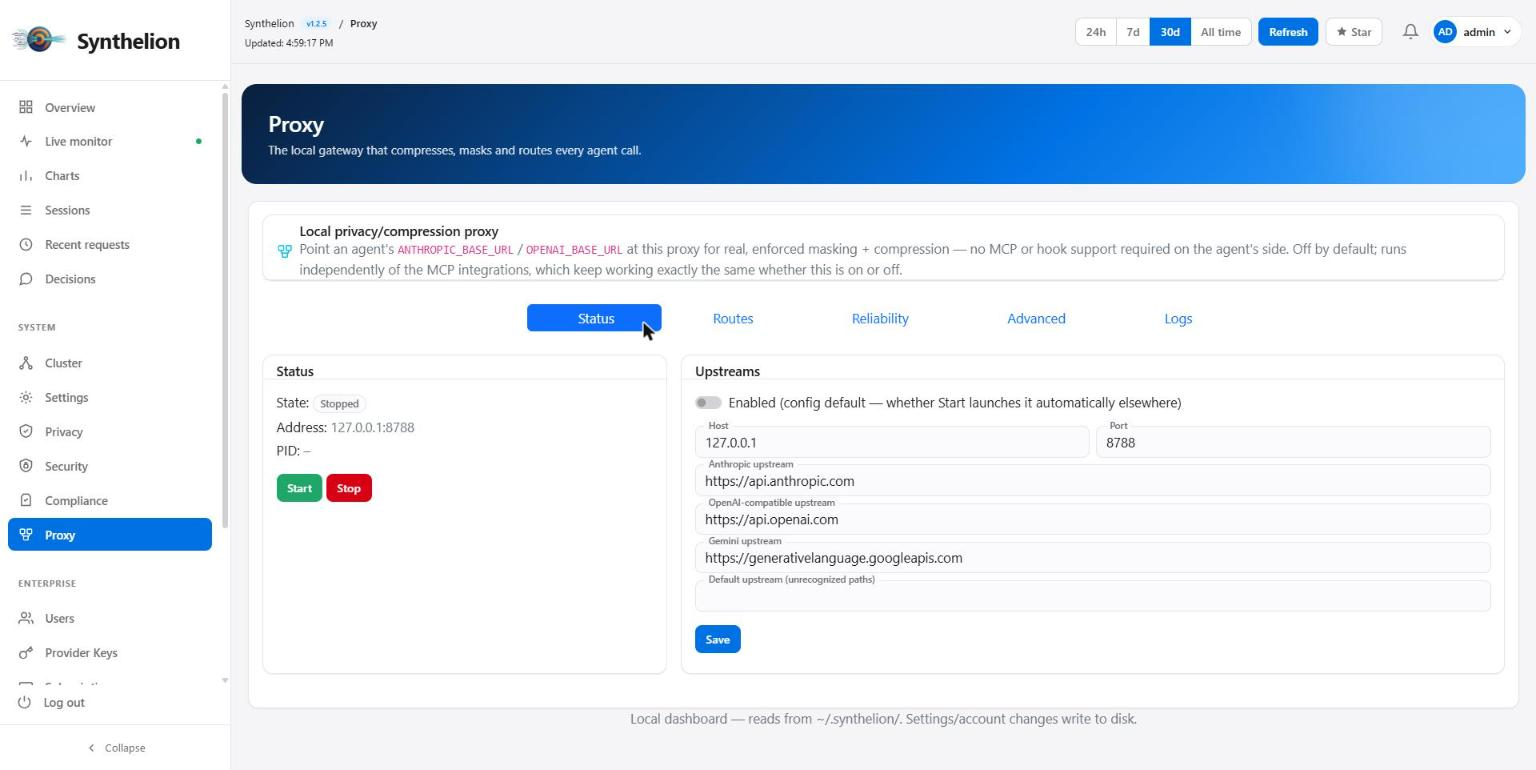
Funziona anche dove MCP/hook non arrivano: un reverse proxy locale applica mascheramento PII e compressione lato server per qualsiasi agente che supporti un base URL API personalizzato (Cursor, Aider, Codex CLI, Claude Code), con failover automatico su fino a 10 provider di backup e un circuit breaker — dietro lo stesso firewall che protegge la dashboard.
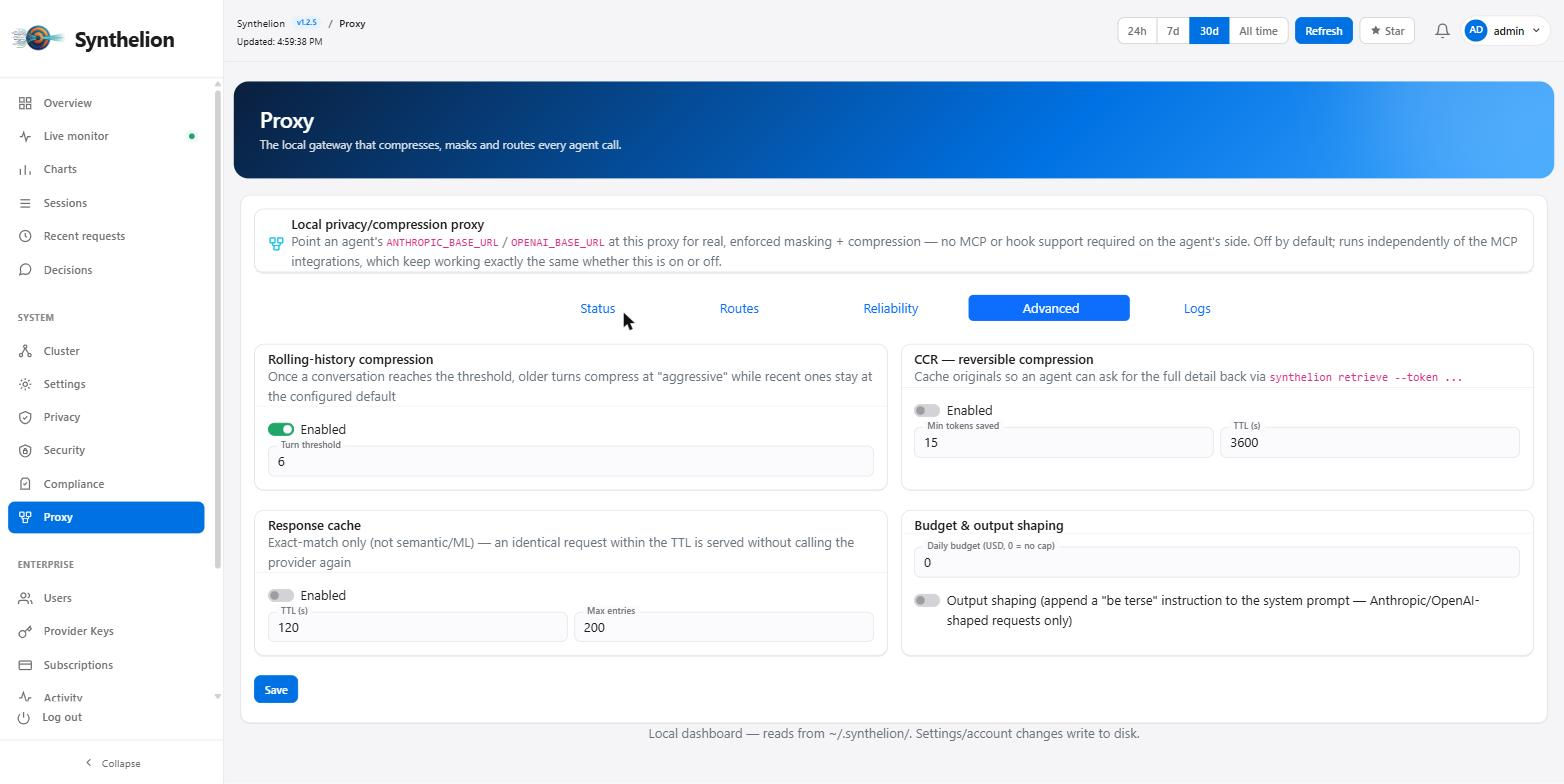
 Stato del proxy: upstream, catena di failover, stato del circuit breaker.
Enterprise gestione multi-utente e chiavi
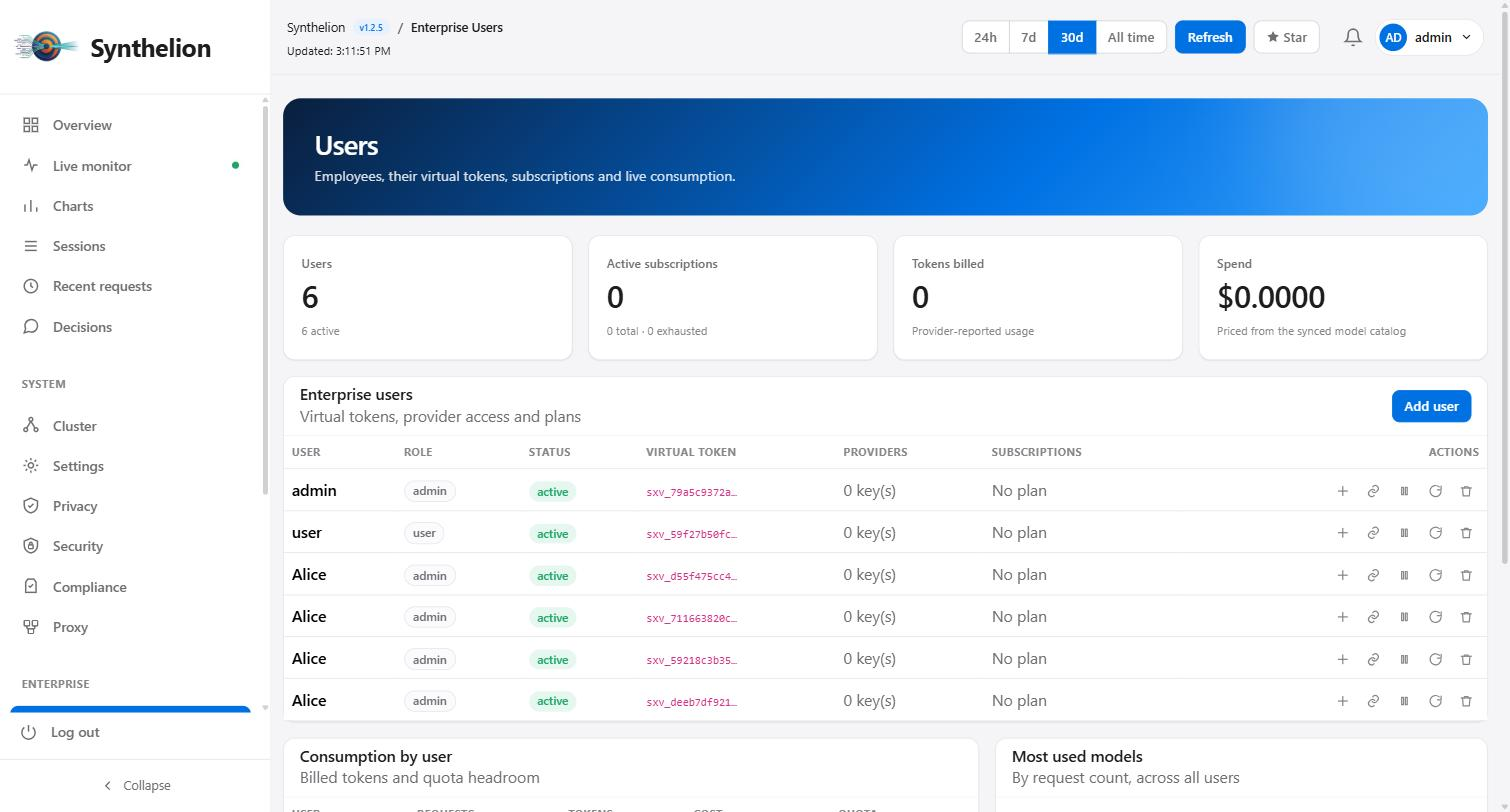
Un livello pensato per chi deve dare accesso ai modelli IA a un intero team senza distribuire le chiavi API reali a nessuno. Ogni dipendente riceve un token proxy virtuale, non la chiave del provider. Le chiavi reali (OpenAI, Anthropic, Gemini, Groq, Mistral, DeepSeek, xAI, Together, OpenRouter) restano cifrate con AES-256-GCM lato server, in un database che l'utente finale non vede mai e non può mai estrarre dal proprio PC.
Il proxy autentica il token virtuale, lo mappa a un utente, a un piano di abbonamento e a una chiave provider assegnata, applica la quota, e solo a quel punto usa la chiave reale per inoltrare la richiesta — così ogni PC aziendale che usa IA passa dallo stesso punto di controllo centrale.
Revoca istantanea
Se un dipendente lascia l'azienda o un laptop viene smarrito, basta disattivare quel singolo token virtuale — nessuna chiave reale da ruotare su tutti gli altri sistemi.
Piani per persona o team
Abbonamenti a consumo o mensili, con quota applicata automaticamente dal proxy in base al piano assegnato.
Consumo e costi per utente
Dashboard con spesa stimata e classifica dei modelli più usati per ogni persona, calcolata rispetto al piano più restrittivo che detiene.
Chiave master protetta
Generata automaticamente alla creazione del database e memorizzata nel credential store del sistema operativo — mai in un file in chiaro, visibile solo via CLI amministrativa locale.
 Utenti: dipendenti, token proxy virtuali, chiavi provider assegnate e piani, con consumo e classifica modelli.
Dashboard web
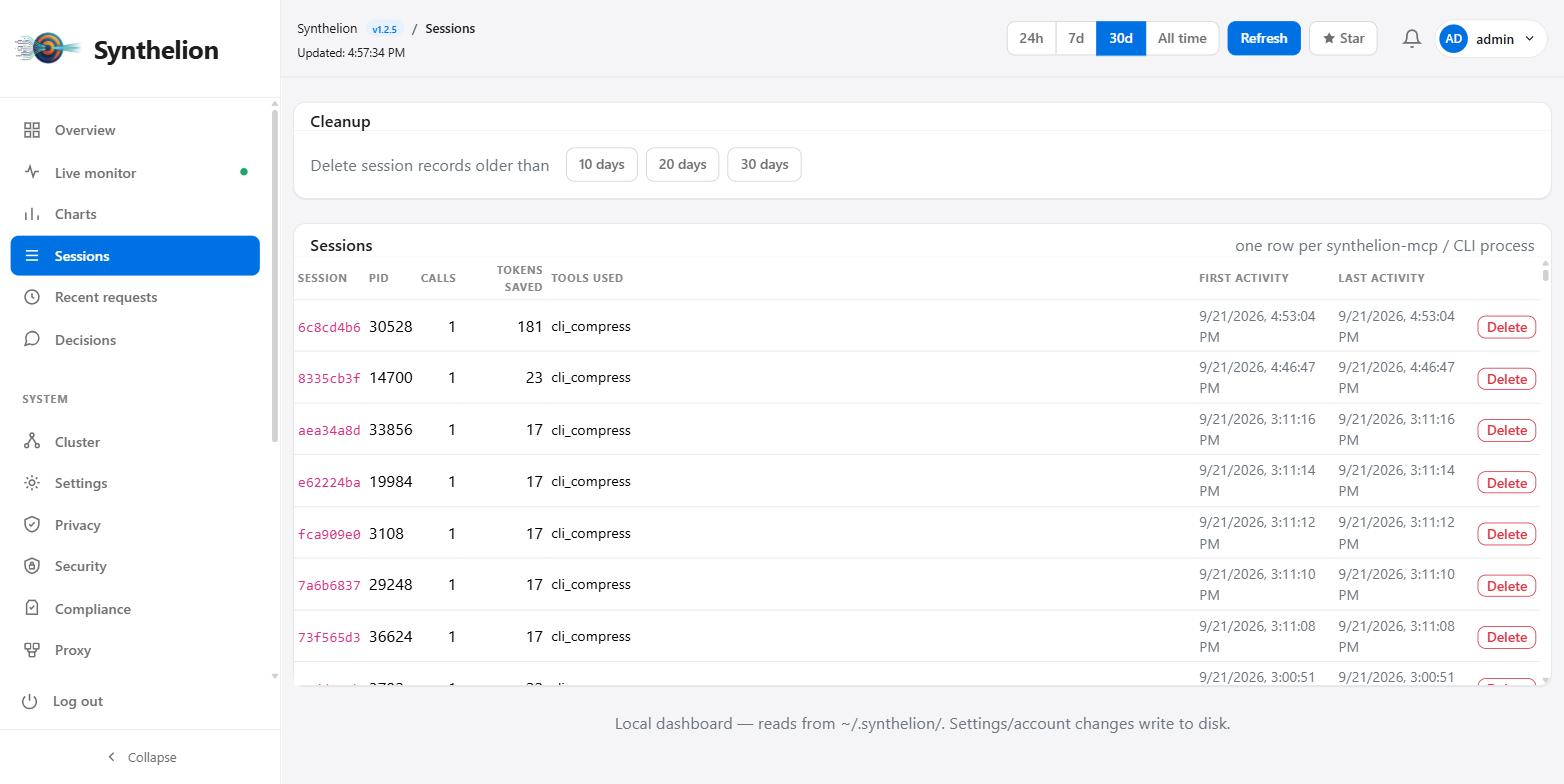
Un pannello di amministrazione locale multi-pagina — nessuna chiamata esterna, nessun CDN, funziona offline. Ogni processo synthelion-mcp e ogni invocazione da CLI/hook scrive sullo stesso registro lock-free, e la dashboard le aggrega in tempo reale.
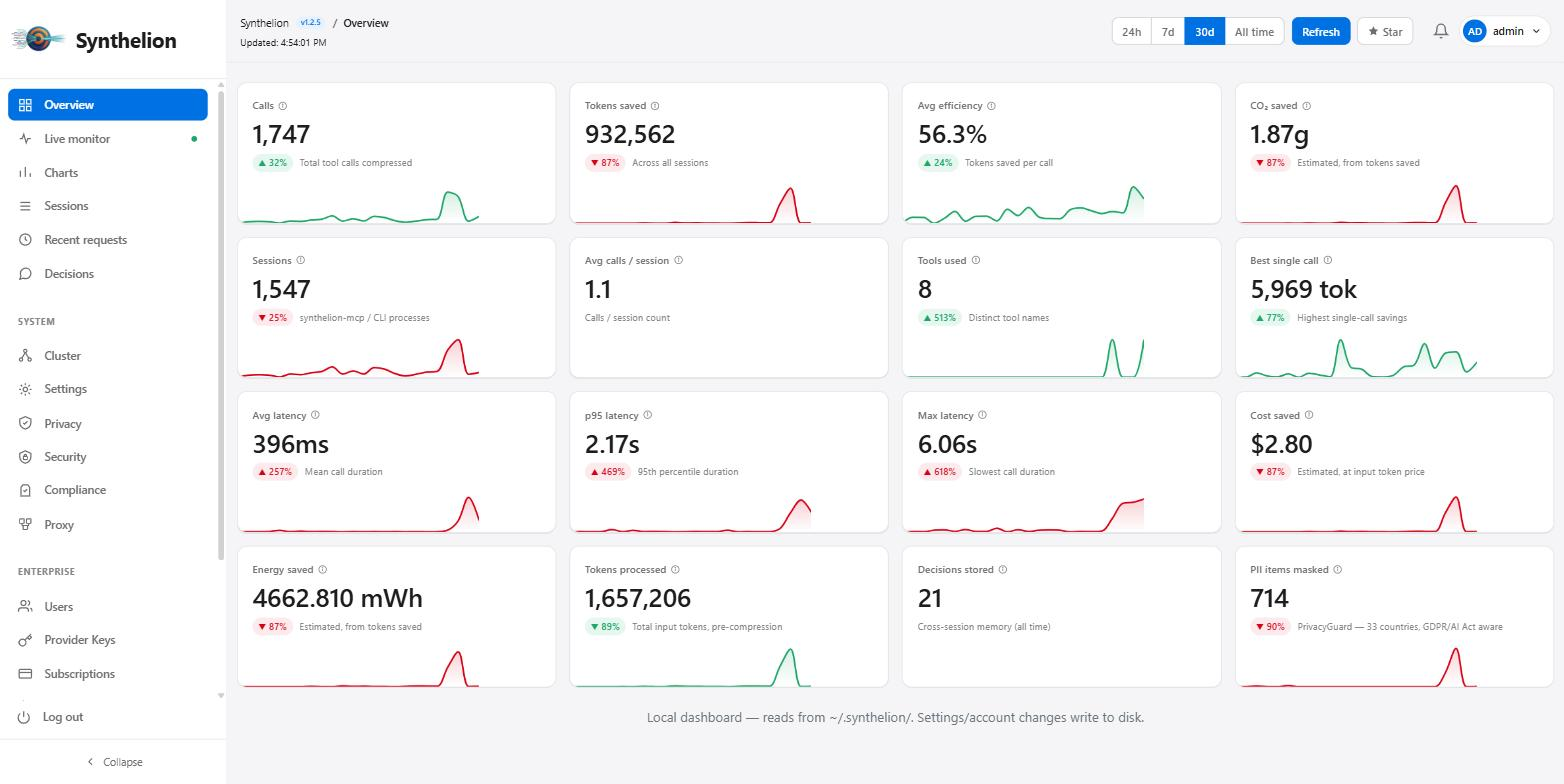
 Overview: chiamate, token risparmiati, efficienza, CO₂ risparmiata, latenza — con sparkline e grafici renderizzati con Apache ECharts (vendorizzato localmente).
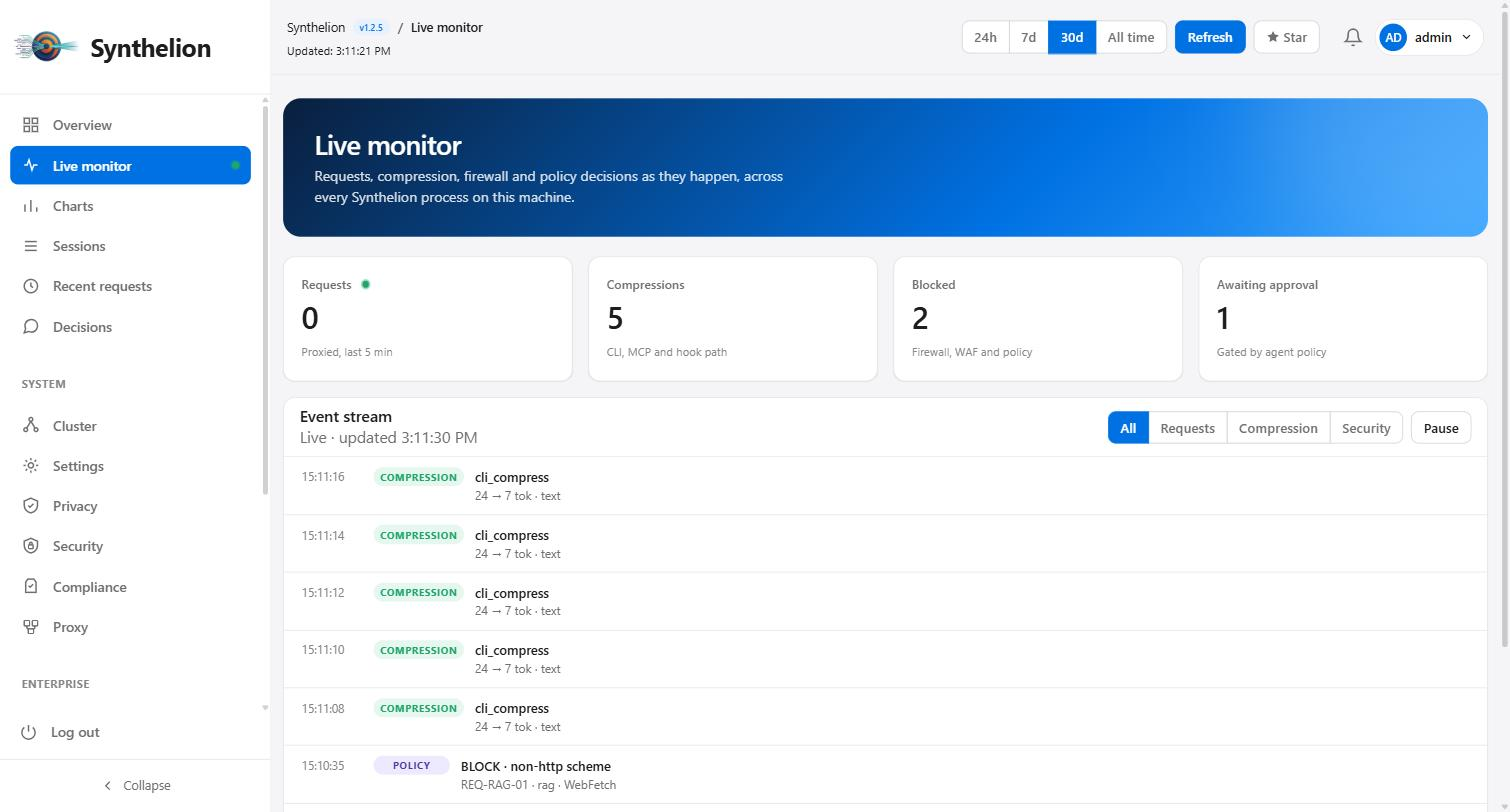
 Live monitor: un unico flusso che unisce richieste del proxy, match del WAF, blocchi di EnterpriseGuard e decisioni delle policy agente.
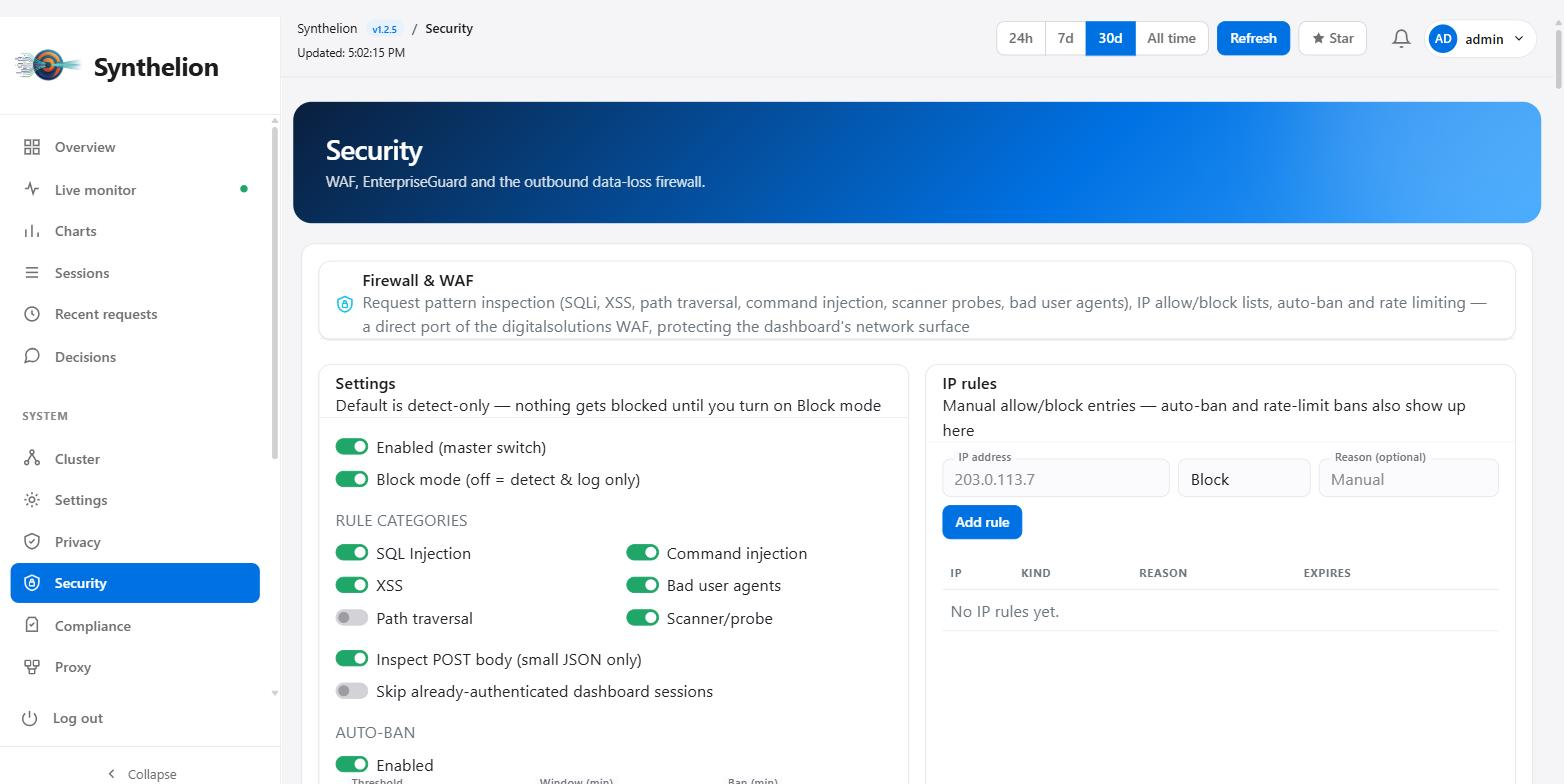
 Security: pannello WAF/firewall più la card EnterpriseGuard — interruttori per categoria, percorsi protetti, registro per client.
Deployment a cluster
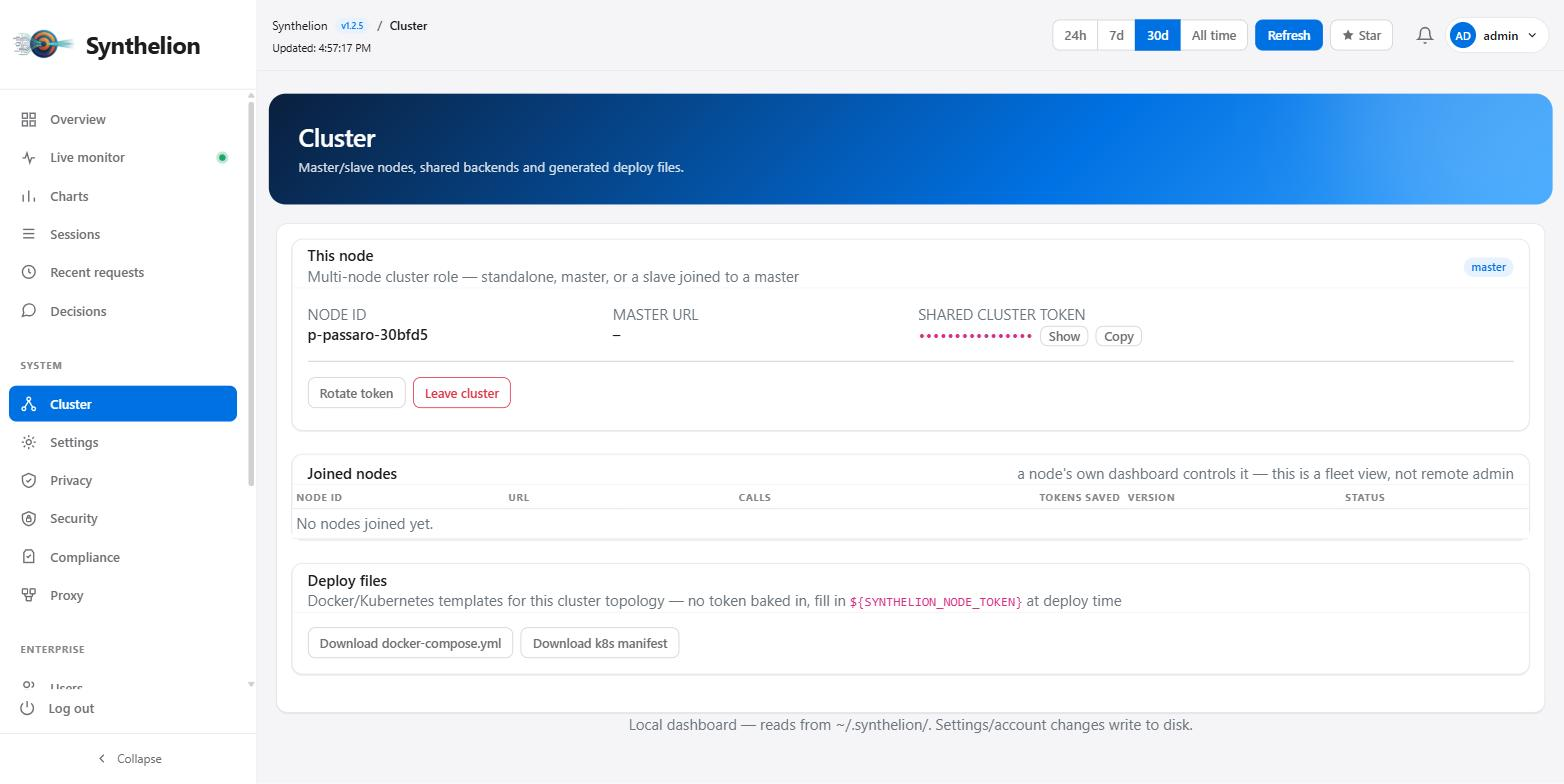
Per deployment su scala da provider IA — molti nodi, migliaia di sessioni agente concorrenti — punta ogni nodo verso un session/vector store condiviso invece di farne girare uno ciascuno. Un livello leggero master/slave si sovrappone: "Diventa master" genera un ID nodo e un token condiviso; gli altri nodi si uniscono con esso e appaiono nella tabella nodi del master con chiamate/token-risparmiati/versione in tempo reale. Download con un click per un docker-compose.yml e un manifest Kubernetes preconfigurati.
 Cluster: tabella nodi master/slave, token di adesione, manifest Docker/Kubernetes con un click.
Integrazioni e strumenti
46 strumenti MCP
Annotati readOnlyHint dove sicuro per chiamate parallele — compressione, analisi privacy, controlli di sicurezza, memoria, riassunto, wiki di progetto, e altro.
OpenAI
GPT-4, GPT-4o, Codex, e qualsiasi API compatibile OpenAI — wrapper di compressione drop-in.
LangChain
LangGraph, LCEL, agenti ReAct.
CrewAI
Compressione automatica per agenti e crew.
Adapter Claude e OpenAI
Compressione automatica con un solo import.
RagAgent
Agente stateful con memoria, RAG e tracciamento costi integrati.
API Python
Per qualsiasi agente o pipeline personalizzata.
CLI
Script shell, pipeline, qualsiasi linguaggio.
Installazione
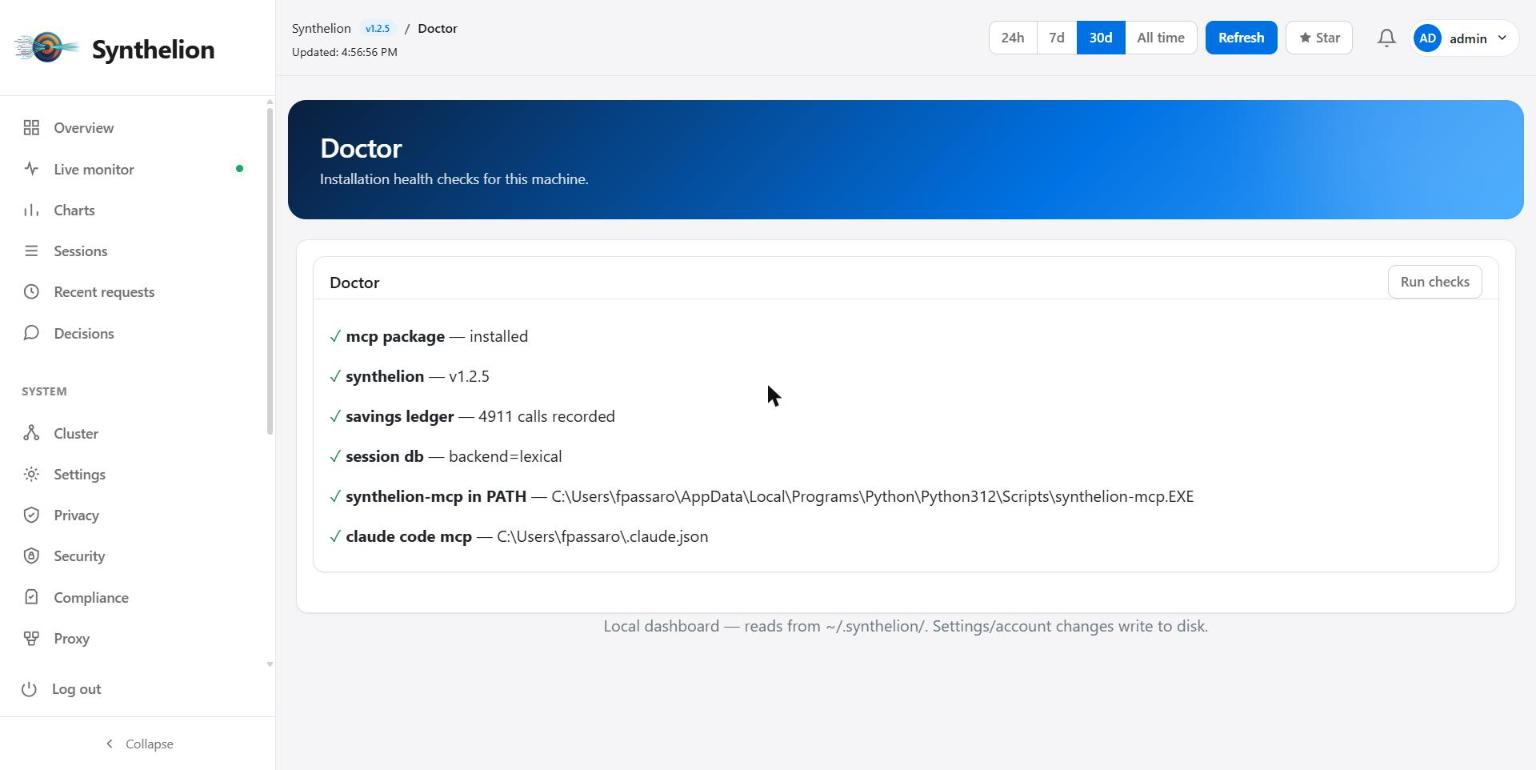
I dati worddata (tabelle per lingua di parole funzionali/IDF/POS) e i checkpoint ML sono distribuiti via Hugging Face e scaricati una sola volta al primo utilizzo — il pacchetto pubblicato resta di pochi MB, non di centinaia.
50+ lingue: afrikaans, arabo, armeno, basco, bielorusso, bengalese, bulgaro, catalano, cinese, croato, ceco, danese, olandese, inglese, estone, finlandese, francese, galiziano, tedesco, greco, ebraico, hindi, ungherese, islandese, indonesiano, irlandese, italiano, giapponese, kannada, kazako, coreano, latino, lettone, lituano, macedone, malese, marathi, norvegese, persiano, polacco, portoghese, rumeno, russo, serbo, slovacco, sloveno, spagnolo, svedese, tamil, telugu, thailandese, turco, ucraino, urdu, vietnamita.
Galleria
Commenti (0)
Nessun commento ancora.